让 AI 编程助手写代码已经不稀奇了,让它给代码做安全审计,多数人的第一反应是”不放心”:它一次只能盯着一个假设,读几千行就把上下文窗口塞满,中间还可能把之前发现的线索忘掉,最后交上来的报告里,真问题和幻觉混在一起,分不清。Cloudflare 开源的 security-audit-skill 就是冲着这个不放心来的。它不是一个扫描器,而是一套 Skill——一组写好的提示词和校验脚本,装进你的编程助手之后,助手就按一套固定流程给代码库做审计:先侦察、再围猎、然后互相挑错,最后只交出经过独立验证的结论。这个项目 2026-06-18 才创建,到 2026-11-07 已经有 63,956 star、4,145 fork,当天登上 GitHub Trending 当日榜第 16 位、单日新增 2,548 star,MIT 开源。
它是什么
security-audit-skill 是 Cloudflare 安全 AI 研究团队开源的编码助手 Skill,仓库简介只有一句话:”A coding-agent skill for multi-phase security audits with independently verified, machine-readable findings”。它的来头不小:README 明确写着,这是 Cloudflare 漏洞发现流水线(vulnerability discovery harness)的起点,那套系统后来演变成多阶段、覆盖整个代码库的扫描体系,而这个 Skill 就是它最初的单仓库版本。Cloudflare 官方博客《Build your own vulnerability harness》也讲了这段演变:先是在单个仓库上跑一个约 450 行的 security-audit Skill,调提示词直到挖出真漏洞,再把编排部分抽出来,六周时间做成覆盖 128 个仓库的自动扫描流水线。
仓库本身很小,只有 14 次提交、0 个 Release,核心就是一个 skills/security-audit 目录:一份 SKILL.md 讲安装、核心原则和流程总览,RECONNAISSANCE.md、HUNTING.md、VALIDATION-AND-REPORTING.md 等十几份 Markdown 分别管侦察、围猎、验证和报告,攻击类别按目标类型分文件写好——Web 协议与鉴权、客户端、供应链与发布、云与部署、内存安全与二进制、AI 与 LLM、桌面移动与本地 IPC、资源耗尽与可用性、数据隔离与生命周期等等。另有两个零依赖的 Node.js 校验脚本 validate-findings.cjs 和 validate-coverage-ledger.cjs,负责机械地校验审计结论和覆盖台账的格式。
核心亮点
1. 六阶段流程,每一步都有产出物,不靠助手自由发挥。审计按固定顺序走六个阶段:侦察——画架构、标信任边界和输入面,写进 architecture.md 和 coverage-ledger.json;覆盖驱动的围猎——按台账分派隔离的猎手去试着攻破代码,覆盖率批评者专门找没测到的空子;候选验证——每个疑似问题交给一个全新的验证者,任务就是把它证伪;结构化输出——结论写成 findings.json,分 confirmed、needs_validation、rejected 三档,并用 report-schema.json 做格式校验;独立复核——新的 Agent 再按源码逐条核对最终结论;目标无关的报告——从已验证的记录派生出 REPORT.md、FINDINGS-DETAIL.md 和 NEEDS-VALIDATION.md。流程写死在提示词里,助手想偷懒跳步都难。
2. 对抗验证是核心设计,不是点缀。这个 Skill 最值得抄的设计原则是:发现问题的 Agent 和验证问题的 Agent 永远不是同一个。猎手负责进攻,验证者负责证伪,复核者再独立核对一遍。用 README 的原话说,”The agent that checks a finding is never the agent that found it”。Cloudflare 的经验是,不同模型看同一份代码会发现不同比例的漏洞,换模型交叉验证能把误报压下去。结论也分三档:confirmed 必须有完整源码 trace 和可观测结果;needs_validation 只记录”哪个确切事实还没搞清”,不给严重性评级;rejected 记录被证伪的候选。宁可写”没验证出来”,也不硬编一个结论。
3. 覆盖率有台账,多跑几遍真的能多发现问题。审计过程维护一份 coverage-ledger.json,记录哪些区域、哪些攻击类别已经查过、哪些还是空白,跑完一轮还能接着上一轮的台账继续补空子。README 给了一个很实在的数据:在他们的测试里,单次运行大约只能找到多次运行总共发现的一半漏洞。也就是说这个工具的正确用法是反复跑、增量跑,而不是跑一次就交差。对个人开发者来说,这意味着周末跑一轮、工作日改完再跑一轮,覆盖面是越跑越全的。
4. 严重性看影响,不看清单。Skill 的设计原则写得很明确:严重性等于可能性乘以影响,而不是偏离了哪条检查清单;纵深防御里某一层缺了、但另一层已经挡住了攻击,那只是加固建议,不算漏洞。这套口径对治 AI 审计最常见的毛病很有效:动不动就报几十个”高危”,每个点开看都是”理论上可能”。按这套标准,只有真正能打出边界的问题才会被确认为漏洞。
5. 门槛写在明处,不粉饰。README 的 Requirements 一节直接列了三条硬要求:一个支持工具调用和并行子 Agent 的编程助手;Node.js,用来跑两个零依赖校验脚本;一个操作系统级沙箱,用来跑目标代码控制的构建、测试、浏览器和模糊测试,必须禁用外部网络、使用净化过的白名单环境、限制资源、只允许写指定的临时路径。没有这些控制,流程会把负责人保持为 needs_validation,而不是冒险执行目标代码。诚实写出门槛,比让人在没有沙箱的情况下直接跑要负责任得多。
截图导览
先认认这个项目长什么样,再决定要不要装。这里要先诚实说明一点:README 正文里没有产品演示截图或界面 GIF,仓库里也没有截图文件,所以本文只用下面两张官方图,不放无关图、不伪造界面。
图 1:GitHub 仓库主页卡片。项目名、简介 “A coding-agent skill for multi-phase security audits with independently verified, machine-readable findings” 和 star 数都在卡片上,一眼能确认找对了仓库。
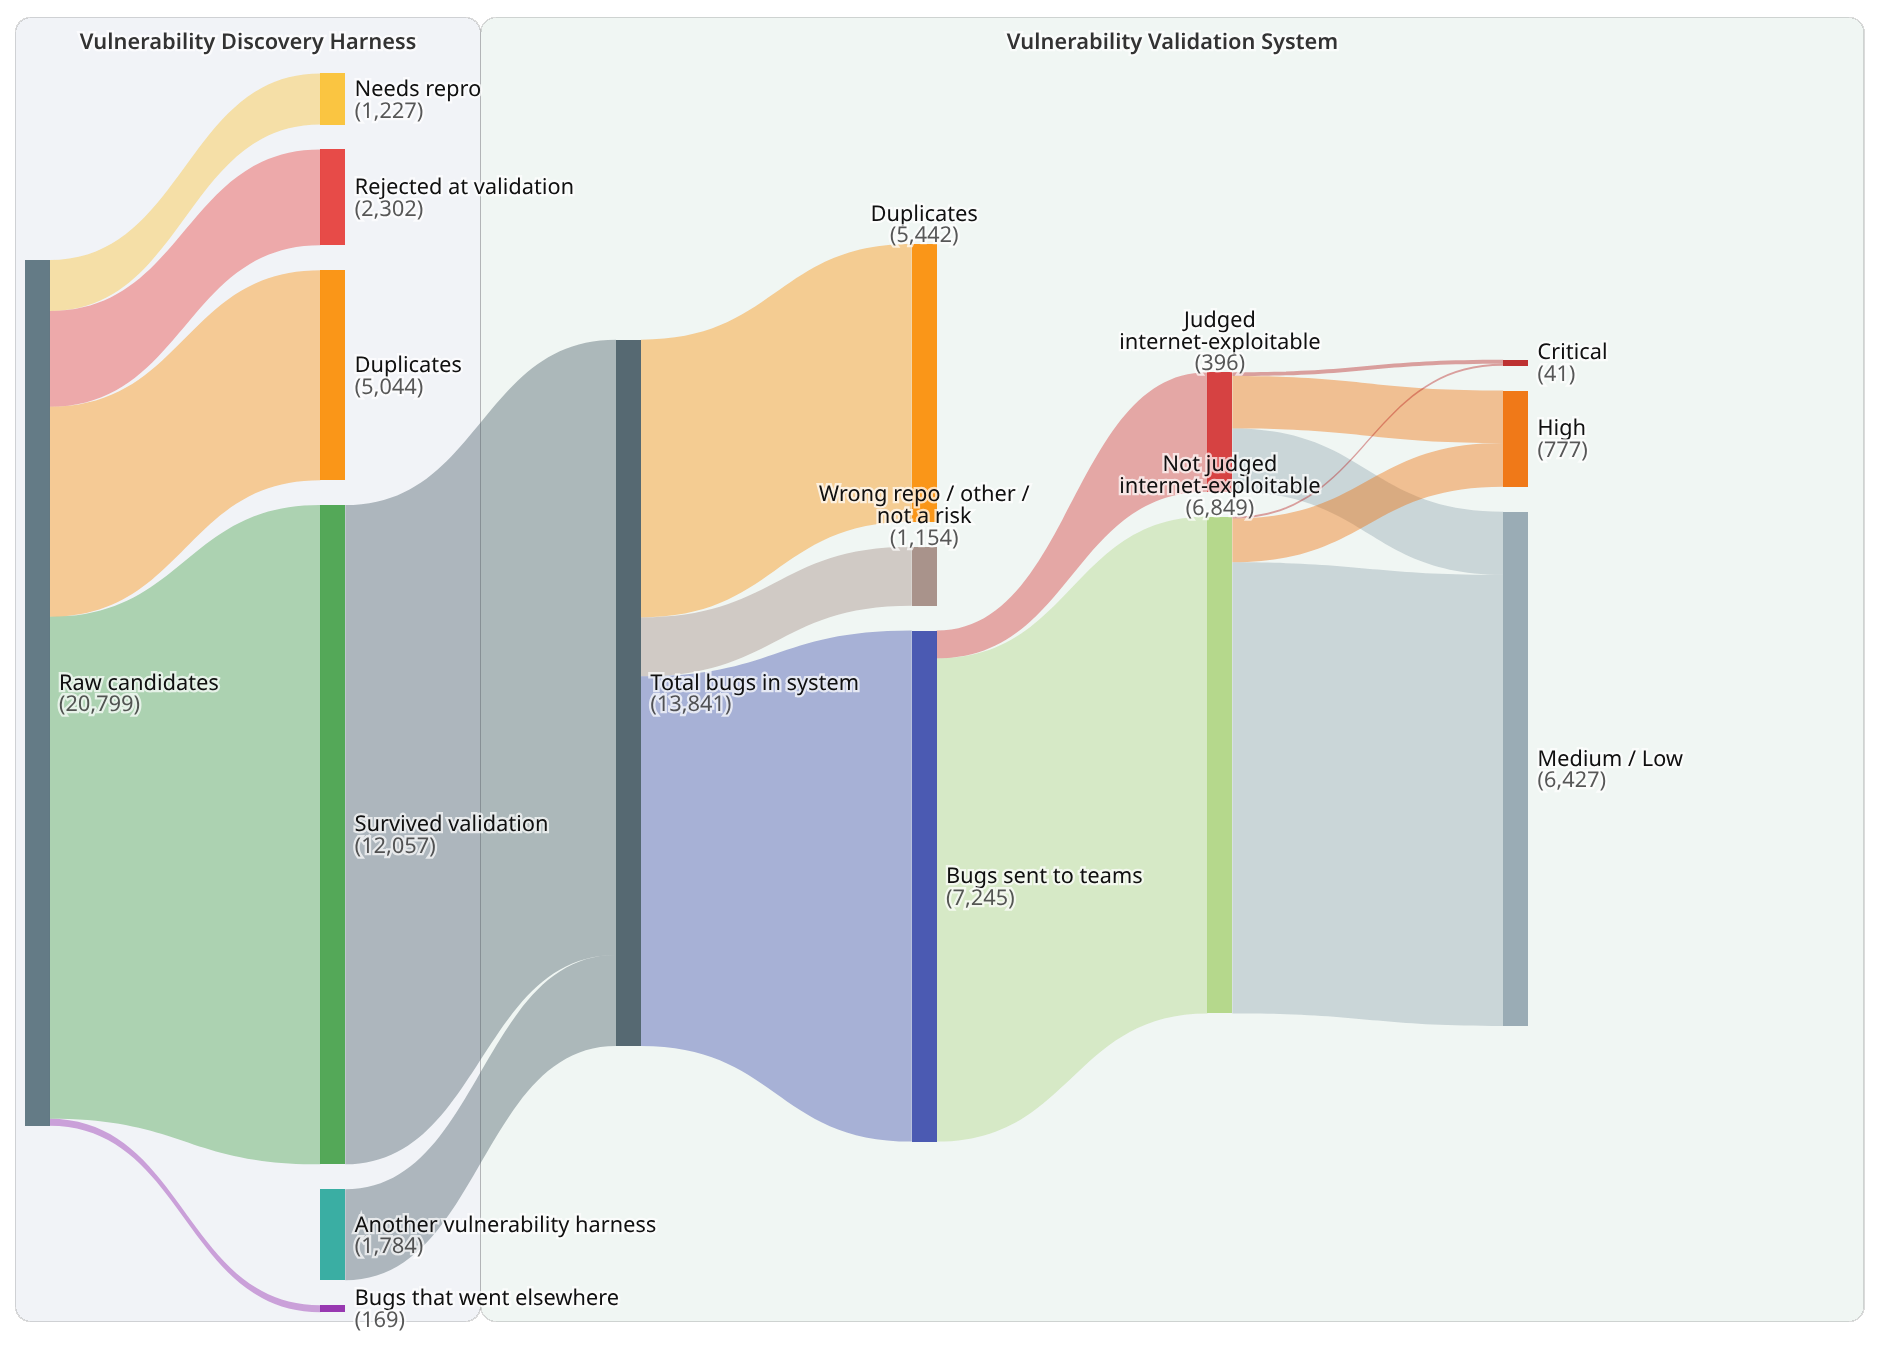
图 2:Cloudflare 官方博客《Build your own vulnerability harness》的题图。这篇博客讲的正是 security-audit-skill 如何演变成覆盖整个代码库的漏洞发现流水线,想理解这个 Skill 的来龙去脉,读它比只读 README 更完整。
快速上手
安装用 Skills CLI,一条命令:
npx skills add https://github.com/cloudflare/security-audit-skill
  --skill security-audit
想装到用户级而不是当前项目,加 --global 参数。npx skills --help 可以看 Agent 选择和非交互选项。用之前先确认三件事:你的编程助手支持工具调用和并行子 Agent;机器上有 Node.js;准备好一个符合要求的沙箱环境——README 明确说了,没有沙箱就别让流程执行目标代码。
用法本身很简单。在要审计的代码库里启动编程助手,直接说一句话就行:
security audit this codebase也可以指定范围或输出位置,比如 find security vulnerabilities in ./src,或者 do a security review, output to ~/audits/my-project。Skill 会在请求匹配触发词(security audit、find vulnerabilities、pen-test the code 等)时自动激活:直接的代码库审计或渗透测试请求走完整审计模式,安全问题咨询或聚焦的漏洞排查走指导模式,除非你明确要求产出报告。完整模式下不指定输出目录时,默认写到 ~/security-audit-skill/<repo-name>/run-<N>。流程只在你明确选了一个版本控制忽略的目录时,才会在目标仓库内写文件。
上手建议分三步:第一步,先在自己的小项目或一个熟悉的开源仓库上跑一轮完整审计,看看 REPORT.md 和 findings.json 长什么样,顺手核对一两个 confirmed 结论是不是真问题;第二步,把跑出来的 needs_validation 一项项过掉,能确认的确认、确认不了的保持原样,别急着清零;第三步,隔一段时间再跑一轮,新的台账会接着上一轮的空白处继续补,覆盖率就是这样一点点涨上去的。
我的建议
这个项目最适合三类人。第一类是独立开发者和小团队:代码是你自己写的、马上要上线或开源,跑一轮审计相当于请了个不知疲倦的外部审计员,成本只是一次模型调用。第二类是已经在用 Claude Code、Cursor 这类编程助手的人:Skill 的形态就是为他们准备的,装上就能用,不用换工具链。第三类是对安全审计方法论本身感兴趣的工程师:这份 Skill 的提示词是公开的,十几种攻击类别的猎手提示词和验证规则写得非常具体,照着读一遍,等于上了一堂 Cloudflare 安全团队的实战课。
不适合谁呢?首先是不写代码、只想”一键扫描出报告”的人:这个 Skill 的产出质量高度依赖你的助手模型和沙箱配置,它不是杀毒软件那种开箱即用的扫描器。其次是把它当成合规背书的人:AI 审计的结论再漂亮,也不能替代正式的安全审计和渗透测试,尤其是有合规要求的场景。最后要提醒一句,README 的数据也说了,单次运行只能找到约一半的问题——如果你只打算跑一次就安心上线,那还不如不跑。
值不值得试?值得,但要按正确姿势试:把它当成开发流程里的一道常规检查,而不是一次性的安全体检。6.4 万 star 背后是 Cloudflare 真实生产系统的背书,MIT 协议随便用,安装只有一条命令。先拿一个自己的小仓库跑一轮,看看它报出来的问题有几成是真问题,你心里就有数了。
GitHub 仓库:https://github.com/cloudflare/security-audit-skill
延伸阅读:一个 App 里养一群 AI 助手:LM Station 自定义 Agent 与多 Agent 群聊玩法;手机 AI 能陪我练英语口语吗?用 LM Station 语音对话练口语的方法;给 AI Agent 配一双能点网页的手:Vercel 开源 agent-browser,4.5 万 star 的浏览器自动化 CLI;别让 AI 编程助手瞎写代码:31 万 star 的 mattpocock/skills,把资深工程师的工作法变成可复用技能。